Korruption i globala leverantörskedjor är sällan synlig, men dess konsekvenser är långtgående. Den snedvrider konkurrensen, döljer miljömässiga och sociala överträdelser samt undergräver förtroendet för de system som är till för att säkerställa en ansvarsfull produktion.
I IT-industrin, där komplexa globala nätverk och regioner med hög risk är vanliga, handlar det att förebygga mutor inte bara om policys – det kräver strukturerade, verifierbara system som fungerar i praktiken.
Sammanfattning
TCO Certified har successivt stärkt sin inställning till hantering av mutor i IT-leverantörskedjan genom att introducera ett utvecklande, oberoende verifierat ramverk för antikorruptionssystem (ABMS) år 2018. Sedan dess har detta ramverk gått från grundläggande policys till att kräva ett fullständigt strukturerat antikorruptionssystem (ABMS) i linje med ISO 37001. Med TCO Certified, generation 10 krävs full överensstämmelse med alla 20 grundläggande krav för alla varumärkesägare från och med 2026.
En analys av 30 varumärkesägare från 2021 till 2025 visar följande:
INTRODUKTION
Mutor i IT-leverantörskedjan: en dold men kostsam risk
Mutor och korruption är risker som inköpare sällan ser direkt, men vars konsekvenser kan påverka hela leverantörskedjan – vilket stör sund konkurrens, transparens och anseende.
Mutor kan ta sig många uttryck och förekomma genom hela processen: de snedvrider val av leverantör, påverkar resultatet av granskningar, döljer brott mot arbetsvillkor och undergräver regelefterlevnaden på miljöområdet. I globala tillverkningsnätverk där produktionen ofta sker i regioner med högre styrningsrisker kan dessa problem vara svåra att upptäcka och ännu svårare att kontrollera.
Begränsningarna med enbart policys
Innan krav mot mutor introducerades i TCO Certified år 2018 fokuserade de flesta branschinsatser på grundläggande åtgärder som policys, utbildning och visselblåsarkanaler. Dessa isolerade aktiviteter saknade ofta samordning, oberoende övervakning eller tydligt ansvarsutkrävande.
Som ett resultat varierade arbetet mot mutor kraftigt mellan organisationer. Vissa företag investerade i starkare kontroller, medan andra förlitade sig på minimala åtgärder för regelefterlevnad. Utan en gemensam baslinje granskades inte korruptionsriskerna på samma sätt i alla organisationer, vilket gjorde att svagare kontroller kunde finnas kvar i delar av leverantörskedjan. Detta ökade sannolikheten för att mutor skulle förbli oupptäckta och utsatte företag för risker gällande anseende, juridik och verksamhet.
Att bygga ett strukturerat ramverk
För att täppa till dessa luckor introducerade TCO Certified ett ramverk med krav mot mutor och oberoende verifiering för alla varumärkesägare med certifierade produkter, med början 2018.
Ramverket är utformat för att utvärdera och vägleda varumärkesägare vid implementeringen av de väsentliga delarna i ett effektivt antikorruptionssystem, inklusive styrning och tillsyn, riskbedömning, kontroller, rapporteringsmekanismer och oberoende granskning. Samtidigt erbjuder det ett praktiskt och trovärdigt sätt för organisationer att visa upp en robust hantering av mutor samtidigt som det säkerställer att systemen inte är statiska, utan kontinuerligt ses över och förbättras i takt med att riskerna förändras.
Kraven har skärpts gradvis över tre generationer och flyttat branschen från grundläggande policys till ett fullständigt strukturerat antikorruptionssystem (ABMS) i linje med internationellt erkända standarder:
RESULTAT
Mätning av framsteg bland 30 varumärkesinnehavare av IT-produkter, 2021–2025
För att utvärdera effekten av dessa krav genomförde vi en analys av framstegen inom motverkan av mutor bland 30 varumärkesinnehavare med produkter certifierade enligt TCO Certified. Analysen baseras på de årliga granskningar som slutfördes mellan 2021 och 2025, och utvärderar anpassning och framsteg utifrån ABMS:s 20 kärnkrav.
Resultaten presenteras utifrån tre dimensioner: områden med högst anpassningsgrad, områden med störst förbättring samt områden där anpassningen är som lägst och kräver vidare utveckling.
Viktigt resultat 1: Områden med högst anpassningsgrad
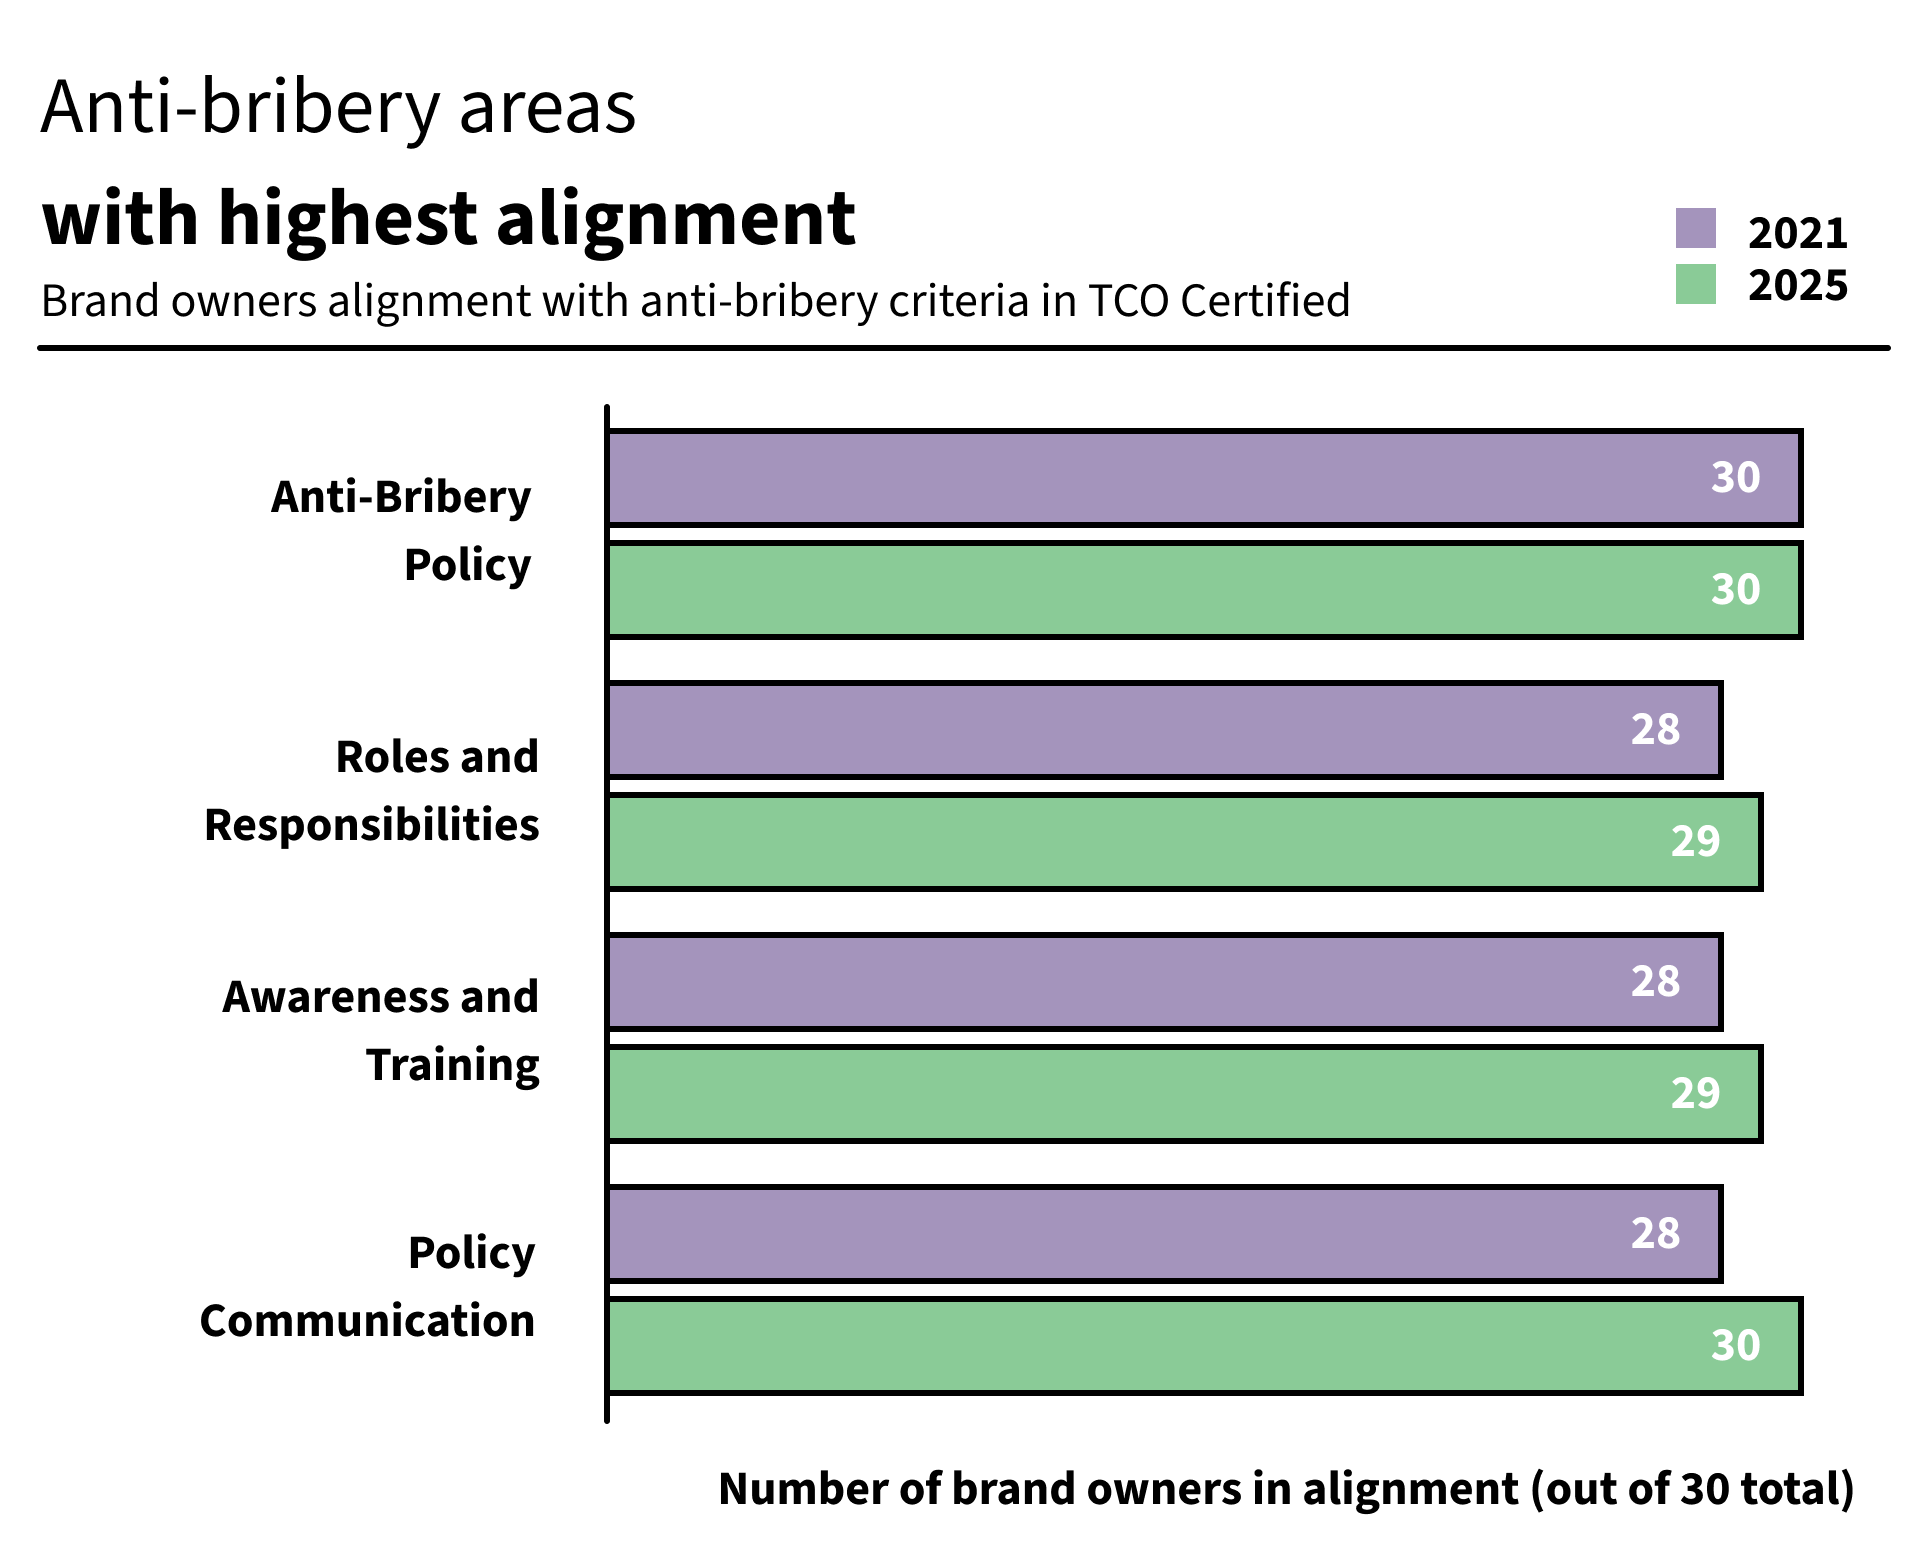
Från den första årliga granskningen 2021 till och med 2025 uppvisade följande krav högst anpassningsgrad bland de 30 utvärderade varumärkesinnehavarna.
Dessa områden utgör grundläggande delar av ett ledningssystem för motverkan av mutor som till stor del fanns på plats från början.
Muta- och antikorruptionspolicy
En formellt dokumenterad policy som förbjuder mutor och gäller i hela organisationen och dess kontrollerade dotterbolag.
Roller och ansvarsområden
Tydligt definierade och kommunicerade ansvarsområden för ABMS inom organisationen.
Medvetenhet och utbildning
Strukturerad antikorruptionsutbildning som säkerställer att personal förstår mutrisker, sitt ansvar och konsekvenserna av regelbrott.
Policyspridning
Proaktiv kommunikation av policyn mot mutor till relevanta interna och externa intressenter.
Tolkning
Dessa resultat tyder på att de flesta varumärkesinnehavare redan hade etablerat de grundläggande byggstenarna i ett ledningssystem för motverkan av mutor – däribland formella policyer, definierade ansvarsområden samt grundläggande strukturer för utbildning och kommunikation – innan de striktare kraven för generation 10 trädde i kraft. Förbättringarna över tid har varit stegvisa och återspeglar förfining snarare än genomgripande strukturförändringar.
Viktigt resultat 2: Områden med störst förbättring
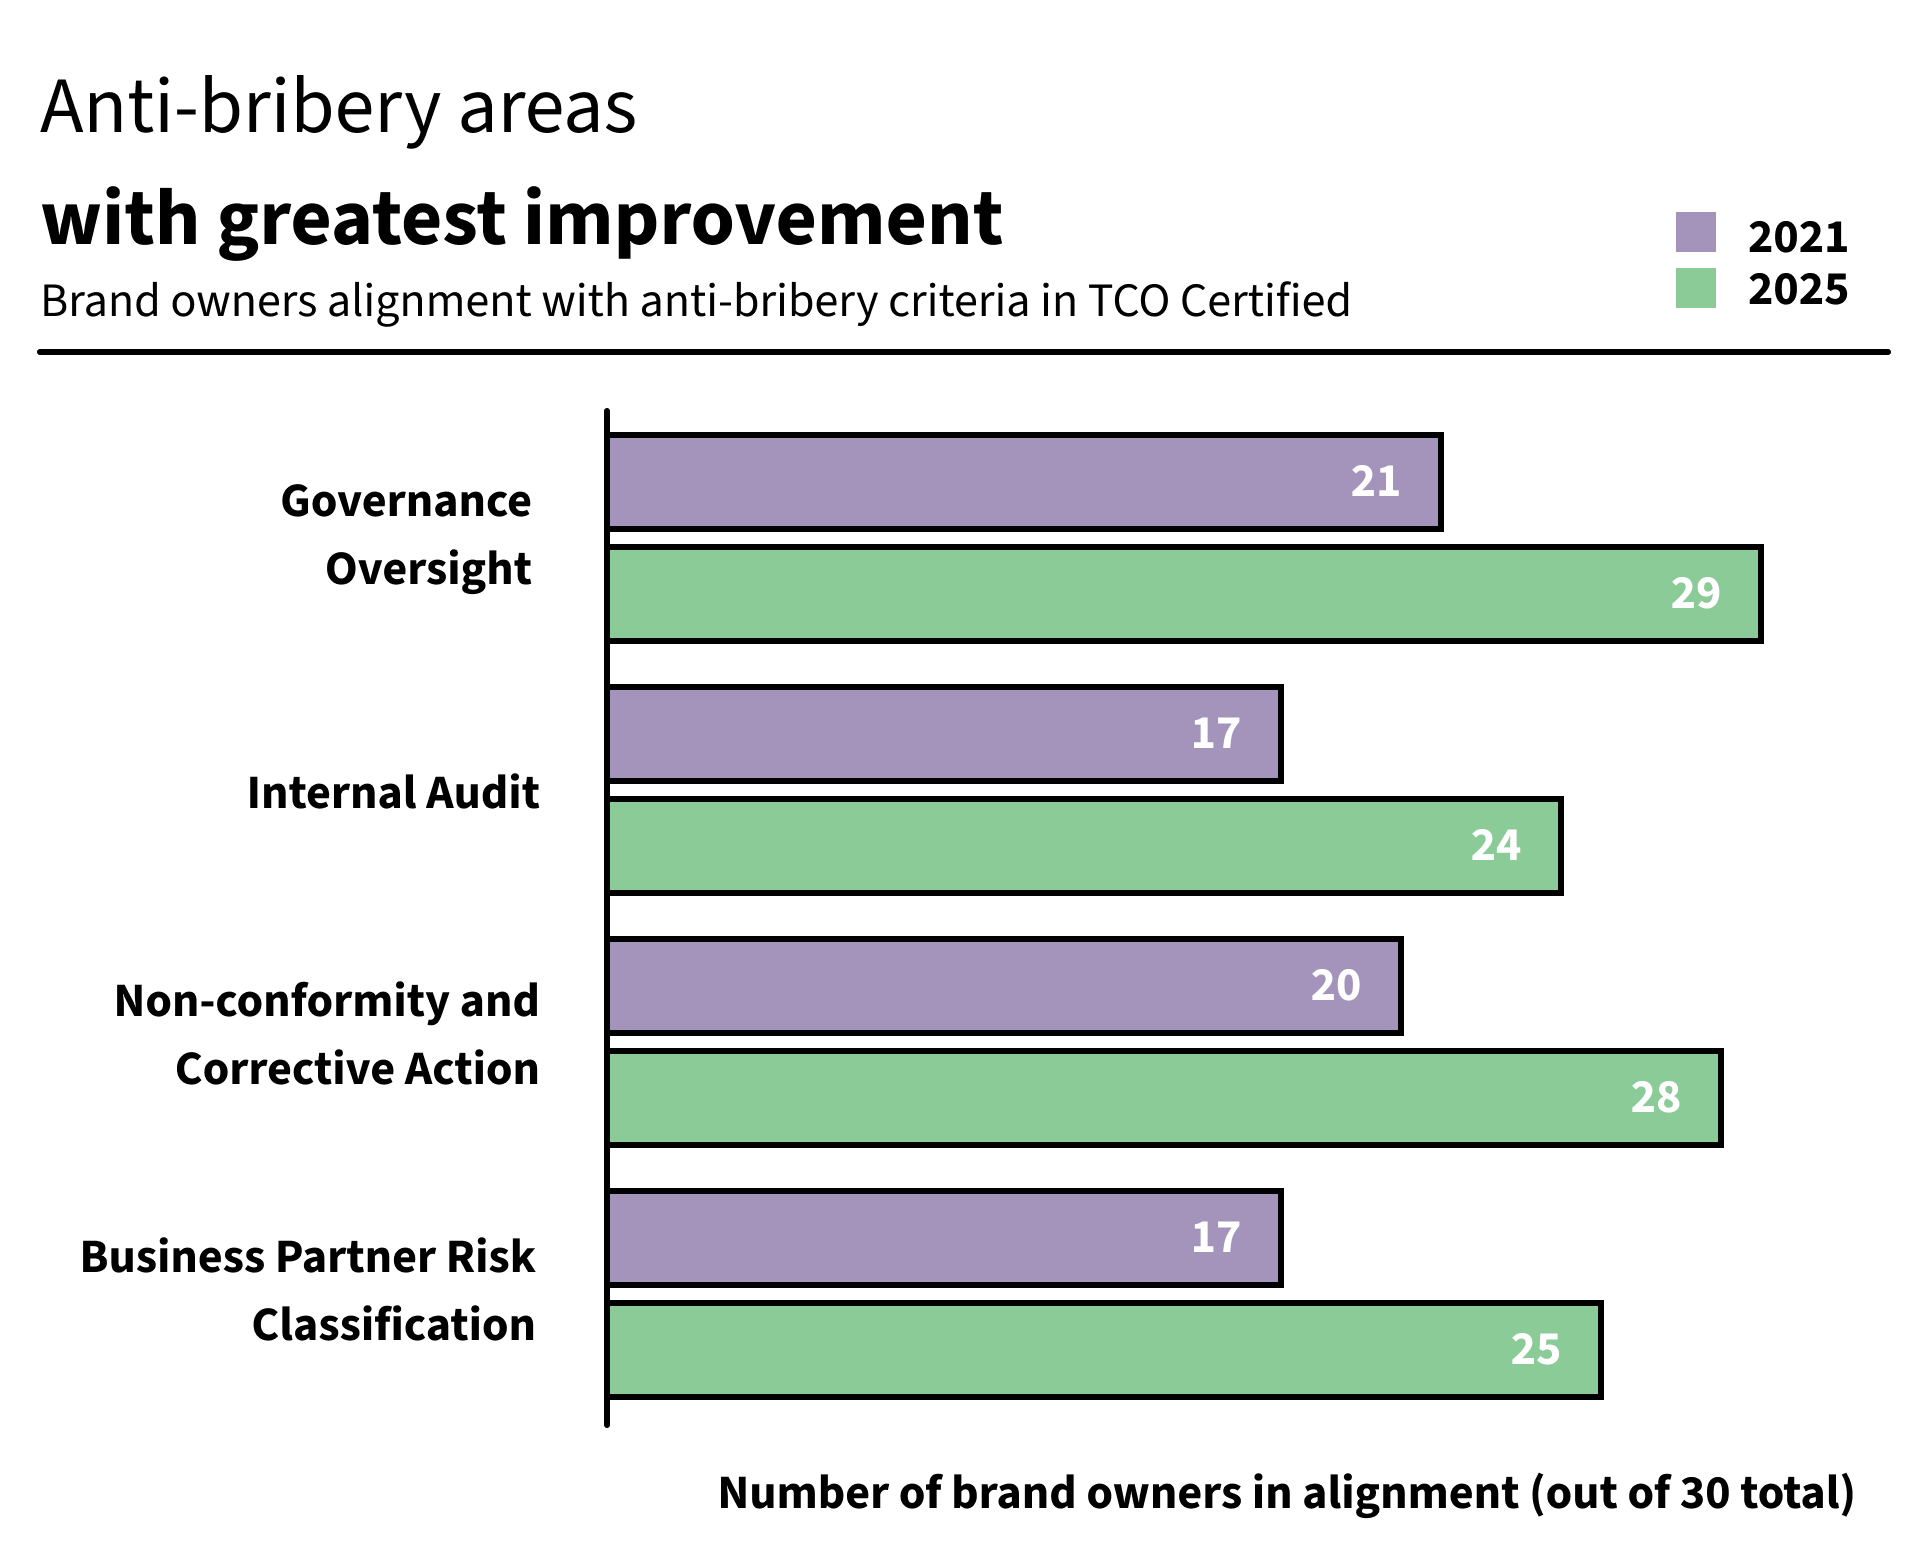
Följande krav uppvisade störst förbättring mellan den första årliga granskningen 2021 och den senaste 2025, gällande antalet varumärkesinnehavare som uppfyller kraven fullt ut.
Dessa områden visar var varumärkesinnehavare har gått från partiellt eller inkonsekvent genomförande till mer strukturerade och mogna ledningssystem för motverkan av mutor.
Styrning och övervakning
Oberoende övervakning av ABMS på styrelsenivå, separat från den dagliga operativa förvaltningen.
Intern granskning
Oberoende interna granskningar av ABMS med planerade intervaller för att utvärdera överensstämmelse och effektivt genomförande.
Avvikelse och korrigerande åtgärd
Strukturerade processer för att hantera identifierade svagheter i ABMS, inklusive korrigerande och förebyggande åtgärder.
Riskklassificering av affärspartners
En strukturerad process för att identifiera och klassificera mutrisker som utgörs av affärspartners, både före och under affärsrelationen.
Tolkning
Dessa resultat visar på betydande framsteg när det gäller att integrera system mot mutor i kärnverksamheten. De största förbättringarna ses inom områden som kräver pågående styrningsprocesser snarare än engångsgenomförande, såsom ledningens tillsyn, intern granskning och mekanismer för korrigerande åtgärder.
Det är värt att notera att betydande ökningar i riskklassificering av affärspartners tyder på att fler varumärkesinnehavare ökar sitt fokus på att hantera mutrisker i sina leverantörskedjor. Detta återspeglar en övergång från anpassning till interna policyer till en mer omfattande, riskbaserad hantering av affärsrelationer.
Samtidigt har vissa av dessa områden, trots stora förbättringar, ännu inte nått fullständig anpassning bland alla varumärkesinnehavare. Särskilt intern granskning och riskklassificering av affärspartners ligger kvar under full efterlevnad, vilket tyder på att ytterligare ansträngningar behövs för att uppnå ett konsekvent genomförande i alla organisationer inför kravet 2026.
Viktigt fynd 3: Områden med störst kvarvarande glapp i anpassningen
Följande krav uppvisar de lägsta nivåerna av anpassning i den senaste årliga granskningen (2025), vilket belyser var varumärkesinnehavare fortsätter att möta utmaningar och var ytterligare utveckling behövs.
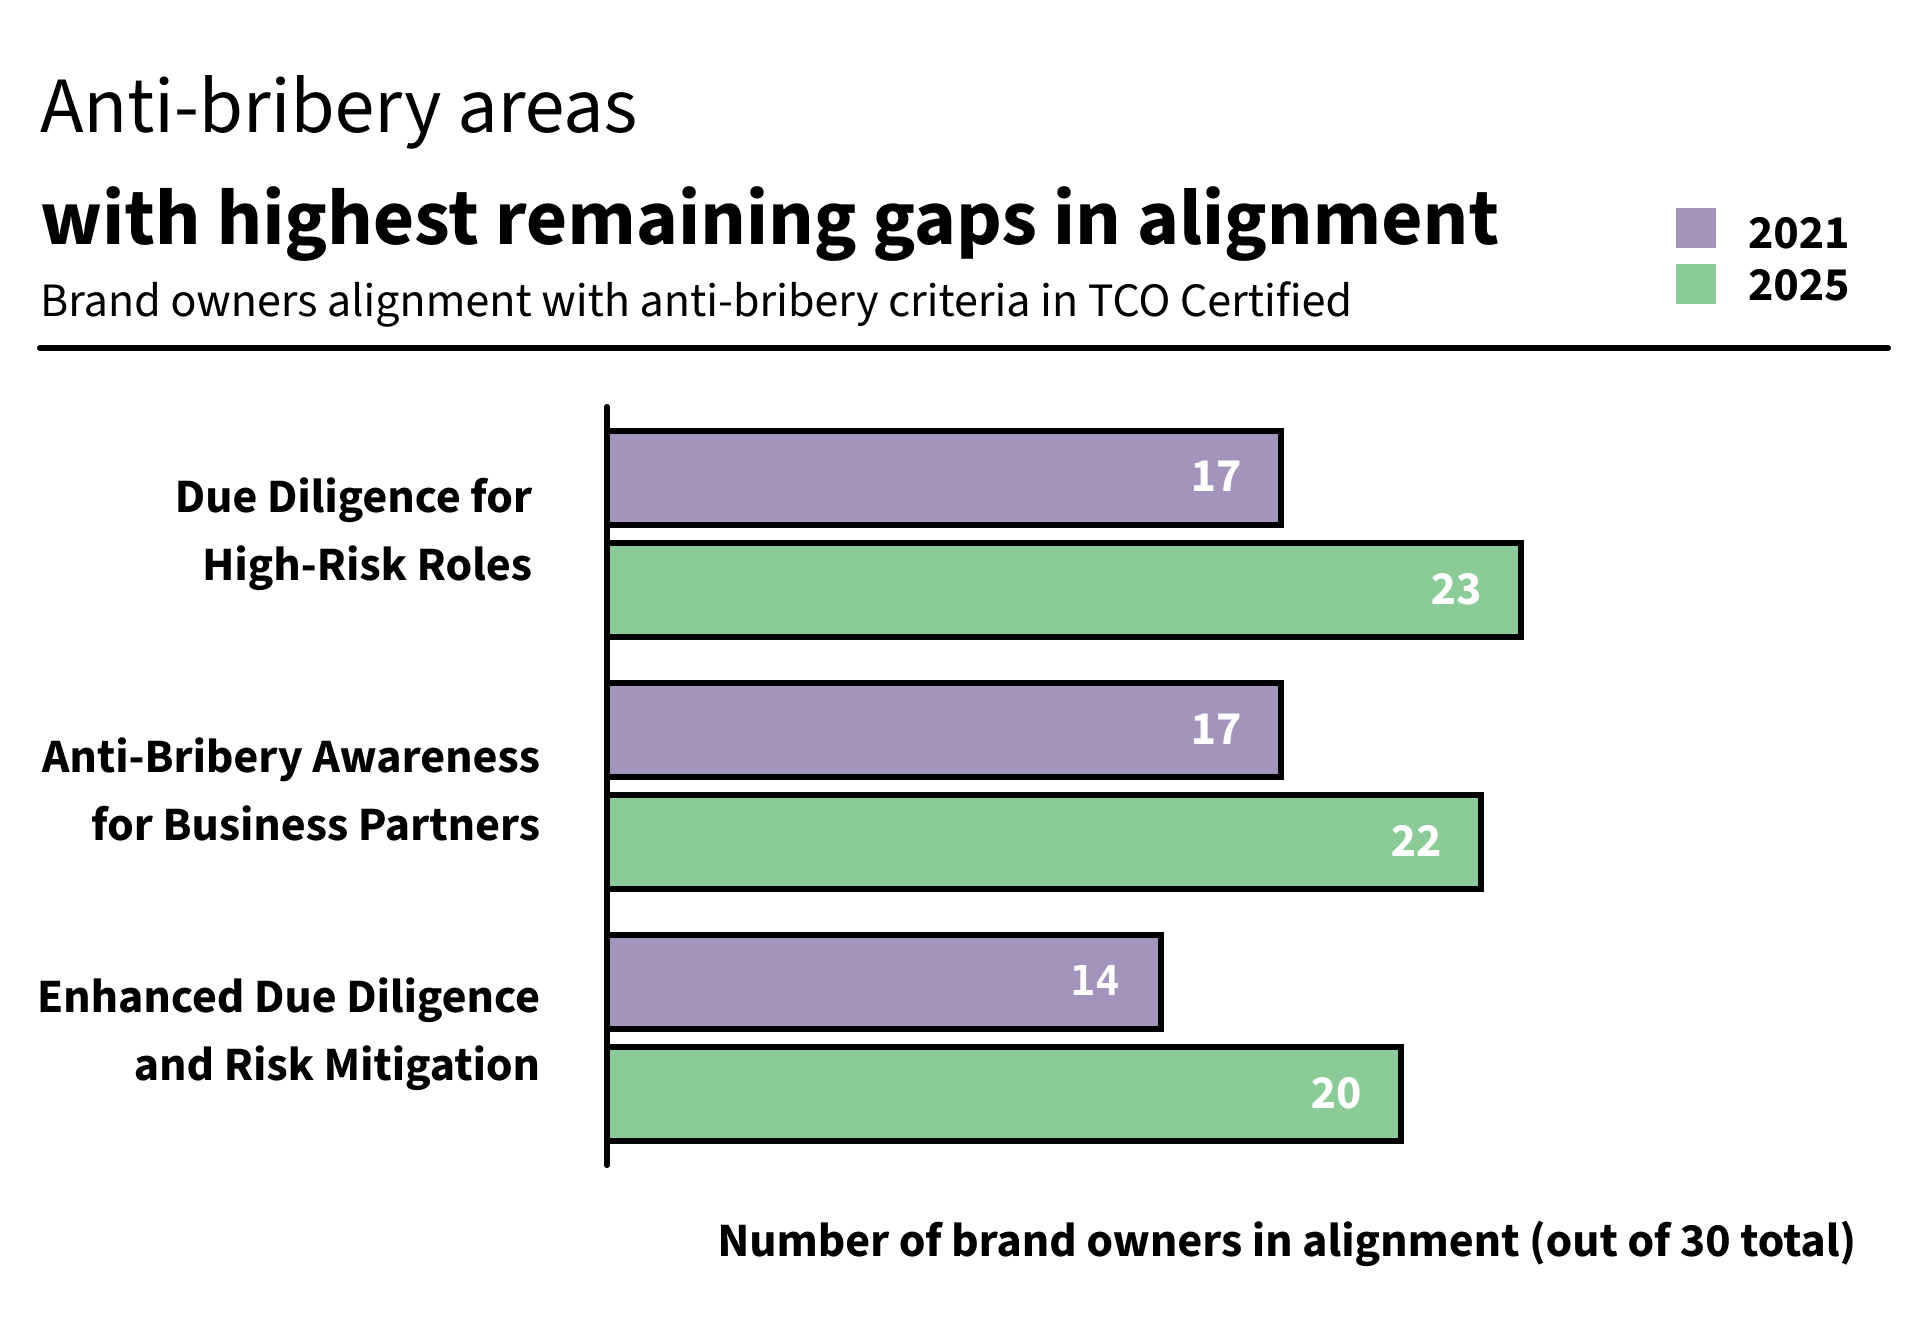
Tillbörlig aktsamhet för roller med hög risk
Lämplig bakgrundskontroll av medarbetare i roller med högre mutrisk, såsom försäljning, inköp och företagsledning.
Medvetenhet om och utbildning om mutor för affärspartners
Utökning av förväntningar gällande mutor samt lämplig medvetenhet eller utbildning till affärspartners som agerar på organisationens vägnar.
Utökad tillbörlig aktsamhet och riskreducering
Tillämpning av proportionerliga kontroller och uppföljning på affärspartners som bedöms utgöra en mutrisk över låg nivå.
Tolkning
Dessa resultat visar att även om framsteg har gjorts, förblir dessa områden mindre konsekvent genomförda bland varumärkesinnehavare. Den gemensamma utmaningen ligger i att utvidga kontrollerna mot mutor bortom de interna kärnstrukturerna till mer komplexa och resurskrävande områden, såsom utökad tillbörlig aktsamhet och samarbete med affärspartners.
Detta tyder på att de kvarvarande glappen främst är kopplade till att omsätta åtgärder mot mutor i praktiken i mer riskfyllda sammanhang, särskilt inom relationer i leverantörskedjan. Fortsatt fokus på dessa områden kommer att vara avgörande för att uppnå full anpassning inför kravet 2026.
Slutsats
Sammantaget visar resultaten ett tydligt mönster av framsteg. Grundläggande element – policyer, definierade ansvarsområden, utbildning och kommunikation – fanns till stor del på plats från början och har förfinats över tid. De största framstegen har gjorts inom områden som kräver pågående förvaltning, såsom ledningens tillsyn, intern granskning och korrigerande åtgärder. Där det finns kvarvarande glapp är de koncentrerade till mer riskfyllda och resurskrävande områden som sträcker sig bortom interna strukturer till relationer i leverantörskedjan.
Detta mönster återspeglar karaktären av att bygga ett effektivt system mot mutor: de strukturella grunderna kommer först, följt av det svårare arbetet med att omsätta kontroller i praktiken över komplexa, externa relationer. De framsteg som uppvisats under fyra år visar att ramverket fungerar – och pekar tydligt på var ytterligare ansträngningar behövs.
FRAMTID
Större ansvarsskyldighet genom årliga oberoende granskningar
En nyckelfunktion i TCO Certified är att system mot mutor inte bedöms en enda gång för att sedan glömmas bort. Varumärkesinnehavare måste genomgå en årlig oberoende verifiering av sina ABMS, både under arbetet med att nå full anpassning och när full anpassning har uppnåtts.
Den årliga granskningsprocessen ser till att:
Denna kontinuerliga process bidrar till att motverka att antikorruptionssystem blir en ren incheckningsövning, och gör att ansvarsutkrävandet upprätthålls över tid.
Vad detta innebär för inköpare
För IT-inköpare ger antikorruptionskraven i TCO Certified en extra trygghet i att varumärkesinnehavare med certifierade produkter arbetar i enlighet med ett internationellt erkänt ledningssystem för antikorruption. Detta standardiserade arbetssätt stödjer sund konkurrens, förbättrar konsekvensen i affärsmetoder och stärker ansvarsutkrävandet i hela branschen.
Den årliga oberoende granskningen stärker förtroendet för att:
I praktiken säkerställer de strukturerade kraven och den oberoende verifiering som ingår i TCO Certified att deltagande varumärken driver antikorruptionssystem som ligger i linje med ISO 37001:s systematiska angreppssätt, granskas oberoende med jämna mellanrum i stället för att vara självdeklarerade, och visar på ansvarsutkrävande över tid.
Det viktiga är att det här systemet redan finns inbyggt i TCO Certified. Genom att ställa krav på certifierade produkter vid upphandling aktiverar IT-inköpare automatiskt dessa krav, vilket driver på större transparens och ansvarsutkrävande i leverantörskedjan för certifierade produkter. Tillsammans hjälper dessa åtgärder till att minska korruptionsrisker och främja sund konkurrens inom IT-industrin.
Vad händer härnäst?
Som ett sista steg mot fullständig anpassning har TCO Certified skärpt förväntningarna för att säkerställa att alla återstående luckor hanteras systematiskt – inte bara för att identifiera risker, utan för att förhindra mutor innan de inträffar.
Från och med 2026 krävs fullständig anpassning till alla 20 kärnkrav för alla varumärkesinnehavare med produkter som är certifierade enligt TCO Certified, generation 10 – vilket visar inte bara på implementering, utan också på att deras antikorruptionssystem fungerar effektivt och förbättras kontinuerligt.
Detta hjälper varje varumärkesinnehavare att säkerställa ett fullt anpassat antikorruptionssystem som omfattar:
Slutkommentar
Genom att upprätta en tydlig och gemensam grundnivå säkerställer TCO Certified att alla varumärkesinnehavare möter samma förväntningar vad gäller styrning, riskbedömning, kontroll och uppföljning. Det skingrar oklarheter kring vad som utgör ett lämpligt antikorruptionssystem, täpper till luckor där risker annars skulle kunna förbli ohanterade och skapar lika villkor där ansvarsfulla leverantörer inte missgynnas.
De framsteg som har visats under de senaste fyra åren visar att detta tillvägagångssätt är både genomförbart och effektivt. Genom TCO Certified har antikorruptionsarbetet gått från självdeklaration till en oberoende verifierad praxis – vilket sätter en ny standard för ansvarsutkrävande inom IT-industrin.
Vad är ISO 37001?
ISO 37001 är en internationell standard för ledningssystem för antikorruption (Anti-Bribery Management System, ABMS) som tillhandahåller krav och vägledning för organisationer för att förebygga, upptäcka och hantera mutor, samt främja integritet och transparens inom alla sektorer. Den hjälper företag att etablera policyer, kontroller och processer för att motverka korruption, vilket visar på etiskt ledarskap och bygger intressenters förtroende. Åtgärderna i ISO 37001 omfattar:
- Mutor från organisationen, dess personal eller affärspartners.
- Mutor riktade till organisationen eller dess personal.
- Direkta och indirekta mutor (genom andra parter).